

万物互联与AI技术加速演进,网络攻防边界持续拓宽,新生代攻防力量正以锐不可当之势崛起,成为护航数字中国的青春生力军。本论坛以“新生代攻防:从CTF赛场到产业实战”为主题,汇聚一组极具代表性的“新生代脸谱”:有在校便驰骋国际赛场、问鼎Black Hat讲台的青年学子,有深耕AI智能体、手握顶刊成果的科研新锐,有创办开源学习平台、反哺社区的技术创客,有深耕黑灰产对抗、守护清朗网空的实战尖兵,更有纵横SRC年榜、年入百万赏金的大厂“专业捕手”,多元群像尽展新生代蓬勃力量。
六场报告横跨剪贴板攻击、前端鉴权、竞赛范式变革、大模型安全、多智能体自动化攻防、万物互联跨端劫持等前沿方向,既见技术锋芒,更显少年意气,呈现新生代从校园到赛场、从赛场到产业的跃迁之路。论坛特邀多位学界与产业大咖坐镇点评、领航指路,以榜样之光点燃青春梦想,共探“百万级新生代高手如何炼成”。后浪奔涌,未来已来,共赴网络强国新征程!
论坛主席:赵宝康
共同主席:刘延华、李鑫
承办单位:福州大学至诚学院、腾讯云安全
支持单位:福建省网络空间安全学会
会议时间:2026年11月21日 14:00-18:00
会议地点:厦门国际会议中心酒店2楼2C会议室
论坛主席
赵宝康 CCF杰出会员,
CCF互联网专委会副主任
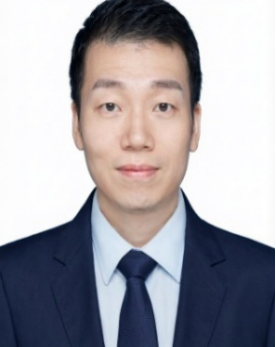
赵宝康,CCF杰出会员,CCF互联网专委会副主任,湖南省科技创新领军人才,国防科技大学首批学科领军人才。主要从事空天地一体化网络、算力网络、智能计算、网络安全等方面学术研究,主持科技部重点研发计划课题、国家自然科学基金重点、863等科研项目多项,研制成功我国首台空间路由器并实现在轨验证,近年来获湖南省自然科学二等奖(1)、湖南省计算机学会科技进步奖一等奖(1)、中国电子学会二等奖(2)。授权发明专利30余项,在知名期刊和学术会议上发表学术论文100余篇。
论坛共同主席
刘延华
CCF高级会员,福州大学教授
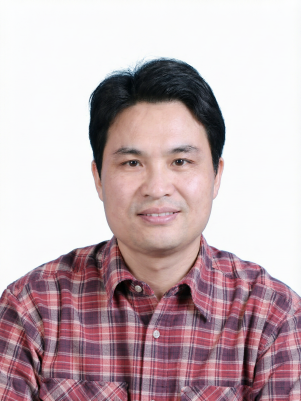
刘延华,CCF高级会员,互联网专委会执行委员,福州大学教授、博士生导师,福建省大数据产业技术创新研究院副主任,兼任福州大学至诚学院计算机工程系主任、福建省网络空间安全学会理事等。主要从事网络空间安全、数据安全等领域研发。主持国家、省部级科研项目及企业委托项目等20余项,发表高水平学术论文30余篇。获福建省科技进步奖二等奖2项、三等奖1项,以及中国安全生产协会安全科技进步奖等多项奖励。
论坛共同主席
李鑫
腾讯云鼎实验室攻防负责人,
CSA云安全联盟大中华区研究专家
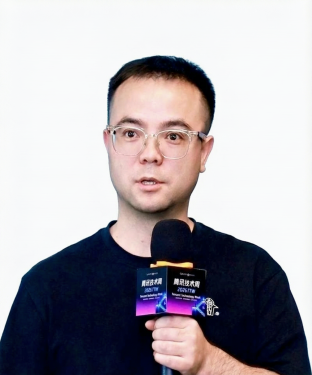
李鑫,现任腾讯云鼎实验室攻防负责人,CSA云安全联盟大中华区研究专家、云渗透测试小组组长,联盟领军人;CCPTP全球首个云渗透测试认证培训课程开发负责人;网信办首批信息安全专家;CISP首批认证培训讲师;国内首个云安全攻防矩阵发起人。长期深耕应用安全、云安全、APT、开源情报、AI 攻防等方向,创办 TsecBench 评测体系、智能渗透黑客松、腾讯安全技术沙龙、TsecCon等,积极推动 AI 攻防技术生态发展。
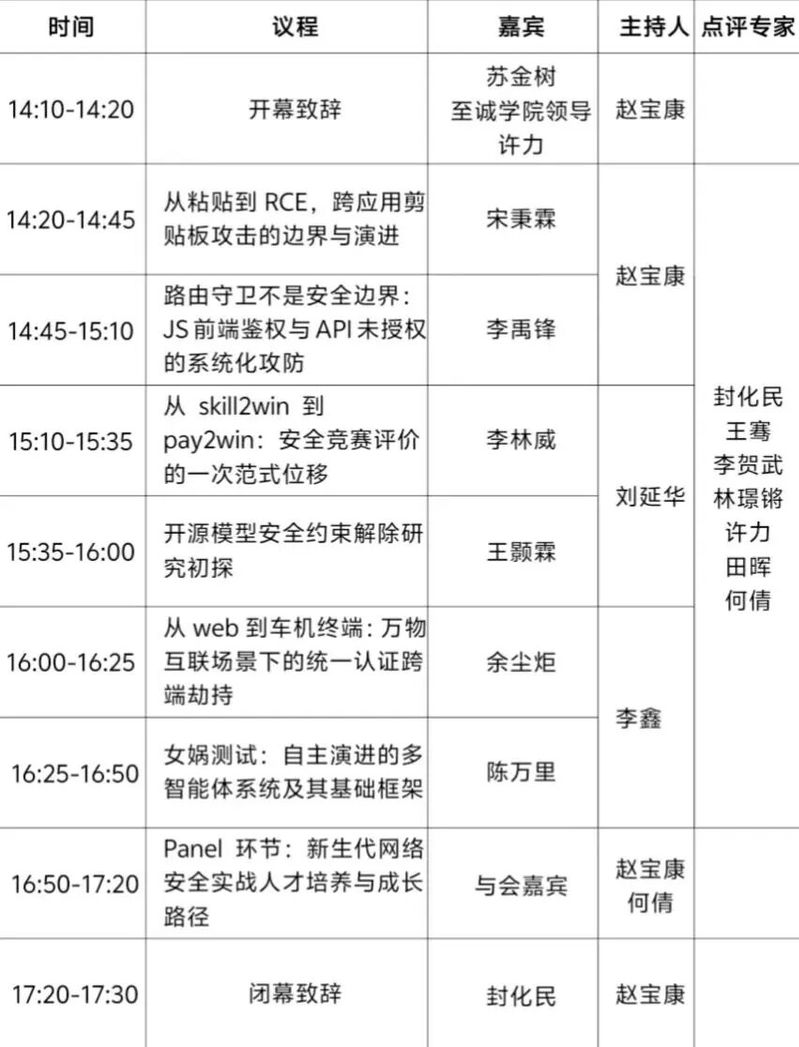
报告嘉宾:
宋秉霖ID「秋风」,
北京信息职业技术学院学生
报告题目:从粘贴到RCE,跨应用剪贴板攻击的边界与演进
报告摘要:跨应用剪贴板一直被认为是安全的数据交换方式,大多数应用会信任剪贴板中的数据,优先解析富文本。本报告对这一传统信任模型开展系统性复盘,阐明跨应用剪贴板注入攻击的普遍现象与内在原理,分析剪贴板多格式优先级机制、跨应用信任边界遭到滥用的根本诱因,评估当前各类防御方案存在的短板,同时构建一套包含内容净化、格式优先级重设计、来源校验的防御体系。研究发现,跨应用剪贴板注入不属于孤立软件漏洞,而是现代富文本生态与生俱来的系统性信任边界问题。
报告人简介:宋秉霖,ID「秋风」,北京信息职业技术学院学生,北京秋风代码科技有限公司CTO,独立安全研究员,W&M战队成员。多次参加CTF国际联赛并斩获大奖,包括强网杯一等奖、HKCERT冠军、强网拟态冠军;在多个大型SRC年榜排名前十(OPPO、深信服、网易、腾讯等)。Google VRP 中国区前20;Black Hat USA2026演讲嘉宾,披露过geoserver、marimo等严重漏洞,擅长漏洞挖掘研究与实战对抗。
李禹锋ID「白色鼠标」,
成都锦城学院本科生
报告题目:路由守卫不是安全边界:JS前端鉴权与API未授权的系统化攻防
报告摘要:在前后端分离架构下,前端鉴权普遍存在“安全幻觉”:路由守卫这类鉴权逻辑运行在攻击者可完全控制的浏览器环境,无法作为可靠的安全边界。攻击者能够篡改前端状态、移除路由守卫,从 JS 打包产物中提取隐藏接口,利用低权限 Token 直接调用高权限接口,引发垂直越权风险。针对该问题,本报告介绍了一套自动化检测工具,结合 Playwright 页面注入与 JS 静态提取技术,自动识别未授权访问与垂直越权漏洞,并生成可视化报告。研究证明,前端鉴权绕过与后端授权校验缺失问题,能够被系统化复现与安全评测。
报告人简介:李禹锋,ID「白色鼠标」,成都锦城学院本科生,教育漏洞报告平台(src.sjtu.edu.cn)网络安全专家,国内SRC TOP级白帽百万赏金猎人。主要研究方向为Web安全、漏洞挖掘与自动化攻防,长期参与国内头部互联网企业安全测试与应急响应。曾获哔哩哔哩安全应急响应中心2023年度TOP1、京东安全应急响应中心2025年度TOP2,并获阿里巴巴集团“双十一保卫战”师长、钉钉业务年度优秀个人等荣誉。
李林威ID「探姬」,
0xFFF/NK CTF 战队队员
报告题目:从skill2win到pay2win:安全竞赛评价的一次范式位移
报告摘要:赛制是网络安全人才评价的重要载体,赛制的每一次迭代,本质都是行业对“哪些能力应当被考核”的重新定义。报告选取 2023—2026 年作为研究时段,剖析安全竞赛评价体系正在发生的两次转变:第一次是考核对象从“解题技巧”向“实战技能”迁移;第二次由人工智能驱动,考核载体从“纯人工操作”转向“人类判断 + 机器执行”的组合模式,圈内选手常用 pay2win 这一略带自嘲的说法来概括本次变革。本报告基于公开赛事数据与权威机构评估,研判这一说法的适用边界与存在的盲区,并进一步探讨实战化人才评价、交付物导向考核、AI 参赛行为审计与结果可验证性等相关议题。
报告人简介:李林威,ID「探姬」,Hello-CTF(CTF 学习平台)及配套靶场、CTF-OS、CTF-Archives等多个 GitHub 开源项目作者、维护者,0xFFF/NK CTF 战队队员,XCTF 8th 亚军。曾多次参与国内知名赛事的命题工作,并为石化、电力、银行、运营商等行业单位开展赛事培训,现担任上海多家相关单位的红蓝对抗竞赛讲师,长期在赛场与产业两侧工作,具有丰富的竞赛平台建设与攻防教学经验,擅长将 CTF 赛题与实战环境结合。
王颢霖ID「SEEM」,
独立研究者
报告题目:开源模型安全约束解除研究初探
报告摘要:本报告基于公开文献,梳理开源大模型安全约束被削弱的可能机制,重点比较权重修改、激活/内部表征干预,以及系统提示或检索上下文污染与拒绝答行为的关系。针对网络安全场景,区分两类现象:由基准错位、提示歧义或过度保守造成的误拒答,应通过归因诊断、受控样本与最小化修复纠正;安全边界被实质削弱,可能提高滥用、绕过审查与高危能力外溢风险。报告归纳证据强度、方法争议与评估缺口,提出可验证问题:干预是否可逆、能否迁移到未见任务、是否改变拒绝表征的几何与校准,以及可否低成本在线检测。最后给出覆盖威胁建模、危害分级、对照基线、统计功效与外部审计的评估思路,在提升可用性的同时守住可核验安全边界。
报告人简介:王颢霖,ID「SEEM」,独立研究者,专注渗透测试与代码审计,累计提交多个CNVD、CVE编号。曾参与高校、银行及省市级攻防演练等授权测试均取得优异成绩,擅长 Web/App 渗透、0day挖掘,熟悉 Web3 漏洞挖掘,产出过okx交易所漏洞。现从事黑灰产对抗方向研究,配合相关单位打击过多个涉赌、涉诈团伙,并获得多家单位感谢信。
余尘炬ID「小火炬」,
福州大学至诚学院学生
报告题目:从Web到车机终端:万物互联场景下的统一认证跨端劫持
报告摘要:扫码登录凭借便捷性被厂商广泛采用,成为多终端场景下的统一认证方案。本报告揭示万物互联环境中,统一认证机制潜藏的跨端劫持风险:某头部厂商移动端设置中心复用了与 Web 端完全一致的扫码认证体系。该机制原本仅支持“设备→Web”单向授权链路,却未对 “Web→设备”的反向访问加以限制。攻击者无需窃取登录票据,只需利用 Web XSS 伪造扫码行为与授权确认请求,便可完成跨设备授权并接管用户账号。报告基于真实漏洞还原完整攻击链,以低危Web XSS作为突破口,能够横向触发手机 RCE、IoT设备远程控制,甚至实现车辆解闭锁、启动等物理操作。问题根源在于扫码认证跨端复用时,缺少请求流向与设备维度的校验。这类跨端劫持并非孤立漏洞,而是统一认证体系层面存在的系统性信任边界缺陷。
报告人简介:余尘炬,ID「小火炬」,福州大学至诚学院学生,专注漏洞挖掘与攻防研究,累计向字节跳动、腾讯、阿里等头部厂商报送近千个高危、严重级别漏洞。2025年字节跳动SRC年榜TOP1,2024年腾讯SRC年榜TOP1(打破此前平台积分历史纪录)、2025年腾讯云众测年榜总榜TOP 2,2025年阿里“双十一”安全保卫战第一名(年度唯一司令,且拿下全平台高危漏洞)、2024年第三名,百度、蚂蚁、小米、携程等多家SRC榜上有名。擅长Web、云、客户端与移动端全场景漏洞挖掘,发现过多个上亿用户级客户端 1-Click RCE 及车机远程操控类高危漏洞。现主攻 AI + 漏洞挖掘方向,首月即产出 20 余个严重级别漏洞。
陈万里ID「N1nEmAn」,
清华大学研究生
报告题目:女娲测试:自主演进的多智能体系统及其基础框架
报告摘要:当前人工智能的能力提升主要有两条路径:一是把单个模型做得更大,二是由人编写更细致的规则与流程。前者受规模所限,后者则把系统的上限锁死在设计者的认知之内。本报告提出「女娲测试」,可视为 AGI 时代的图灵测试:只向智能体提供一条公理——生存是文明的第一需要,个体可消亡,文明必须繁衍,以及三项基础能力(造人、语言、历史),不预设任何工作流、角色或规则,考察它能否自行生长出分工协作,形成独立于人类、可持续运行的智能体文明。能形成这样的新势力,才算通过。基于该理论构建的开源系统「女娲基座」,把迭代重心从“人写规则”转为“固化发现”:每轮将智能体自主探索出的有效结果写入harness,作为下一版的组成部分,而非由人增补流程。该系统已在真实对抗环境中得到初步验证,开源后获得广泛关注。
报告人简介:陈万里,ID「N1nEmAn」,清华大学NISL实验室研一学生,师从张超副教授。研究方向为AI智能体、自动化渗透、固件安全与网络攻防,聚焦大模型驱动的CTF智能体、多智能体链式渗透系统。长期参与高水平攻防赛事与技术命题工作,先后获得 2023蓝帽杯全国二等奖、XCTF 2025国际联赛分站赛前五及前十名次、第三届腾讯智能渗透赛初赛冠军、GEEKCON2026 AI挑战赛冠军;担任 2025 强网拟态决赛出题人。依托攻防实践持续开展安全技术研究,累计挖掘20余个高危 CVE 漏洞,以第一作者在2026 TDSC(网络安全顶刊)发表论文 Firmtaint,提出基于LLM 的固件污点分析方案。
其他嘉宾:
苏金树 CCF会士,
CCF数字图书馆编委会主任,
国防科技大学教授
嘉宾简介:苏金树,中国计算机学会会士、CCF数字图书馆编委会主任、互联网专委会荣誉主任。军委装备发展部某专业组副组长。获国务院政府特殊津贴,军队杰出专业技术人才奖。我国计算机网络学术带头人之一,在高性能路由器和网络安全方面,做出系统性和创造性贡献,带领团队先后研制了三代代表国家水平的高性能路由器,四代代表国家水平的网络安全设备,作为首要完成人获国家科技进步二等奖4项。
封化民
北京电子科技学院教授
嘉宾简介:封化民,教授、博士生导师,兼任教育部高等学校网络空间安全专业教学指导委员会秘书长。长期从事网络安全、密码应用以及信息化研究工作,特别是面向电子政务信息系统的密码与网络安全相关技术研究,负责和主持完成了10余项国家和省部级网络安全项目,曾担任某国家科技专项总体组成员,在国内外高水平学术刊物以及会议上发表高水平学术论文120余篇。曾获2017年度国家网络安全优秀人才、2021年度国家科学技术进步奖二等奖、2018年获省级科技进步一等奖。
王骞
武汉大学教授
嘉宾简介:王骞,IEEE Fellow,二级教授,武汉大学国家网络安全学院执行院长,ACM SIGSAC China主席,国家重大人才工程计划特聘教授,入选国家海外引进高层次人才计划青年项目,获国家优秀青年科学基金资助。长期从事网络空间安全领域研究,发表论文300余篇,包括Crypto、IEEE S&P、USENIX Security、NDSS、ACM CCS、NSDI、ACM MobiCom等国际顶级学术会议,谷歌学术引用逾3.5万次,研究成果受到美国新闻周刊Newsweek、Yahoo news、Hacker News等国际媒体报道。获湖北省自然科学奖一等奖、湖北省青年科技创新奖、浙江省自然科学奖一等奖、中国电子学会自然科学奖和技术发明奖一等奖。任中国网络空间安全学会会员发展与服务工委会主任、网络空间安全国家科技重大专项专家组专家。
李贺武
清华大学研究员
嘉宾简介:李贺武,清华大学网络科学与网络空间研究院副院长、研究员,国家科技创新领军人才、国家网信创新人才。长期致力于天地一体化互联网体系结构、安全与应用方向研究。作为负责人承担国家重点研发计划、国家自然基金重点项目等多项国家重大课题;发表高水平论文 120 余篇,成果发bi于SIGCOMM、MobiCom、INFOCOM、NSDI、S&P、CCS、ToN 等国际顶级网络与安全会议 / 期刊;以第一发明人获授权专利 20 余项。曾获国家科学技术进步奖一等奖、中国电子学会科学技术奖特等奖、中国通信标准化协会科学技术一等奖。
林璟锵
中国科学技术大学教授
嘉宾简介:林璟锵,博士,中国科学技术大学教授、博士生导师,现任中国科学技术大学网络空间学院执行院长,入选国家“万人计划”科技创新领军人才,长期从事网络空间安全研究、尤其是密码技术在计算机和网络系统的创新应用。密码工程技术成果已广泛应用于我国各种电子签名电子合同、电子证照、视频加解密等系统,研究成果发表在IEEE S&P、ACM CCS、USENIX Security、NDSS、AsiaCrypt、ICSE、CHES等会议和TDSC、ToN、TIFS、TKDE、TECS、TPDS、TC等期刊。
许力
福建师范大学教授
嘉宾简介:许力,福建师范大学二级教授、博士生导师,现任福建师范大学计算机与网络空间安全学院院长,兼任国家网信人才基地主任,福建省网络安全与密码技术重点实验室主任,福建省网络与信息安全行业技术开发基地主任,福建省教育厅信息化专家委员会主任、福建省人工智能标准委员会副主任、中国网络空间安全学会理事、福建省网络空间安全学会理事长、福建省数字经济联盟副理事长、福建省计算机学会副理事长等,主持完成国家级项目6项,省部级项目15项,出版学术专著6部、教材5部,在国内外权威期刊上发表学术论文180多篇,获得授权专利60多项,软件著作20多项。荣获省部级科技奖5次,曾入选福建省高层次人才、福建省科技创新领军人才、中央网信办国家网信创新人才等,受聘担任福建省人民政府顾问和福州市人民政府顾问。
田晖
华侨大学教授
嘉宾简介:田晖,博士,二级教授,博士生导师,现任华侨大学计算机科学与技术学院(软件学院)院长、网络与信息安全产业学院院长、厦门市数据安全与区块链技术重点实验室主任。入选福建省青年拔尖人才、福建省高校新世纪优秀人才及福建省高校杰出科研人才。现为IEEE高级会员,CCF杰出会员,CCF信息存储、区块链技术、网络与系统安全等多个专委的执行委员,福建省计算机学会副理事长及福建省网络空间安全学会副理事长。主要从事网络与信息安全、人工智能、软件工程等领域研究,研究方向涵盖数据安全、人工智能安全、多媒体信息安全、可信计算服务、区块链技术等。近年来,主持国家重点研发课题及子课题各1项、国家自然科学基金项目5项、以及其他各类省部级科研项目10余项。在国内外权威期刊及重要会议发表论文120余篇,获授权发明专利40余项,获省部级教学科研奖励9项。
何倩
桂林电子科技大学教授
嘉宾简介:何倩,博士, 桂林电子科技大学教授,博士生导师,卫星导航定位与位置服务国家地方联合工程研究中心副主任,中国计算机学会(CCF)杰出会员,CCF互联网专委会副秘书长,CCF桂林分部秘书长,CCF Yocsef桂林2018-2019主席,现任桂林电子科技大学计算机与信息安全学院副院长,云网融合与数据安全广西高校工程研究中心主任,入选了“广西八桂学者”。主要研究方向:云网融合、卫星互联网、多智能体网络、网络安全。主持完成国家自然基金项目、广西创新驱动发展重大专项课题等项目10余项,获省部级二等奖5次,发表高水平学术论文60余篇,获得国家发明专利10余件。